Domain butterbrotpapier.de kaufen?
Wir ziehen mit dem Projekt
butterbrotpapier.de um.
Sind Sie am Kauf der Domain
butterbrotpapier.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain butterbrotpapier.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Deckel 600 Stück für Bagasse Salatboxen Salatschalen G3, recycelbar, umweltfreundlichDeckel für Salatboxen Salatschalen G3 750 ml, 600 Stück 600 Deckel Maße in mm: Durchmesser: 225, Höhe 30 umweltfreundlich robust recyclebar Allgemeines Die Deckel für Salatboxen und Salatschalen G3 mit einem Fassungsvermögen von 750 ml sind eine praktische Lösung zum Abdecken von Speisen. In diesem Set sind insgesamt 600 Deckel enthalten. Die Deckel haben einen Durchmesser von 225 mm und eine Höhe von 30 mm, passend für die entsprechenden Salatboxen. Sie bestehen aus umweltfreundlichem Material und sind robust, was ihre Langlebigkeit und Wiederverwendbarkeit fördert. Zusätzlich sind die Deckel recyclebar, was eine umweltbewusste Entsorgung ermöglicht. Mit diesen Deckeln bleibt der Inhalt der Salatboxen sicher verschlossen und kann einfach transportiert werden, was ideal für den Einsatz in Restaurants, Kantinen oder für das Catering ist. Einsatz- und Anwendungsbereiche Verwendung in Bildungseinrichtungen wie Schulen und Kindergärten, um Speisen und Snacks für die Schüler und Kinder61,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
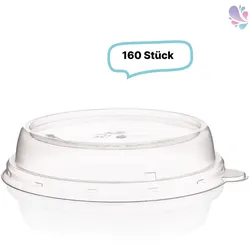
Deckel 160 Stück für Bagasse Salatboxen Salatschalen FIX, recycelbar, umweltfreundlichDeckel für Salatboxen Salatschalen FIX 1200 ml, 160 Stück 160 Deckel Maße in mm: Durchmesser: 212, Höhe 37 umweltfreundlich robust recyclebar Allgemeines Die Deckel für Salatboxen Salatschalen FIX 1200 ml sind eine praktische Lösung zum Verschließen von Salatboxen und halten somit den Inhalt frisch und sicher. Mit einer Packung von 160 Deckeln, die jeweils einen Durchmesser von 212 mm und eine Höhe von 37 mm haben, sind sie optimal auf die entsprechenden Salatschalen abgestimmt. Die Deckel sind umweltfreundlich und aus recycelbarem Material hergestellt, was zu einer nachhaltigen Verwendung beiträgt. Ihre robuste Bauweise gewährleistet, dass die Salate sicher verschlossen sind und sich nicht versehentlich öffnen. Durch ihre praktische und zuverlässige Eigenschaften bieten diese Deckel eine ideale Lösung für den Transport und die Aufbewahrung von Salaten in verschiedenen Umgebungen. Einsatz- und Anwendungsbereiche Einsatz in Gastronomiebetrieben wie Restaurants, Cafés und Imbissen57,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Meret Oppenheim - Worte nicht in giftige Buchstaben einwickelnMeret Oppenheim - Worte nicht in giftige Buchstaben einwickeln , Meret Oppenheims bekannteste Werke gehören zum Kanon der europäischen Kunst des 20. Jahrhunderts, allen voran die Pelztasse Déjeuner en fourrure, die seit 1936 im MoMA ausgestellt ist. Wie ihre ebenso wichtigen lyrischen Texte und ihre Traumaufzeichnungen ist auch das bislang unveröffentlichte Album Von der Kindheit bis 1943 sowohl eigenständige Ausdrucksform als auch Quelle zum Verständnis ihres Werks. Das visuelle Zentrum dieses umfangreichen Bands bildet das Faksimile des 92-seitigen Albums, in dem die 45-jährige Künstlerin eine von Hand geschriebene, gezeichnete und mit eingeklebten Bildern ergänzte Autobiografie collagiert hat. Darum herum werden über 1000 unveröffentlichte Dokumente aus sieben Jahrzehnten im Originalwortlaut wiedergegeben: die Briefe an die Mutter, den Vater und den Ehemann, die Korrespondenz mit Künstlern wie Max Ernst, Marcel Duchamp, Leonor Fini, Intellektuellen wie André Breton und André Pieyre de Mandiargues und mit Kuratoren wie Franz Meyer, Bice Curiger oder Jean-Christophe Ammann. Diese Dokumente, bislang unter Verschluss, geben einen aussergewöhnlich persönlichen Einblick in Oppenheims Leben und Schaffen. Die Neuausgabe ist um rund fünfzig neu aufgefundene Briefe Erich Alfons Oppenheims an seine Tochter sowie eine bisher unveröffentlichte Traumaufzeichnung Meret Oppenheims erweitert. Die erste Ausgabe wurde als eines der Schönsten Schweizer Bücher 2013 ausgezeichnet und erhielt im Wettbewerb Schönste Bücher aus aller Welt 2014 die 'Goldenen Letter', die höchsten Auszeichnung des Wettbewerbs. , Stößelstangen > Ventile & Ventilsteuerungsteile , Erscheinungsjahr: 20150611, Produktform: Kartoniert, Redaktion: Wenger, Lisa~Corgnati, Martina, Edition: ENL, Seitenzahl/Blattzahl: 476, Abbildungen: 161 farbige Abbildungen, Keyword: Selbstzeugnisse; Kunst, surrealistische; Oppenheim, Meret; Erinnerungen; Autobiografie; Surrealismus; Kunst, Schweizer; Kunst, Fachschema: Deutschland~Frankreich~Künstler - Künstlerin~Kunstgeschichte~Schweiz / Kunst, Architektur, Museen, Design~Tagebuch~Amerika (USA)~USA~Vereinigte Staaten von Amerika~Schweiz, Fachkategorie: Memoiren, Berichte/Erinnerungen~Tagebücher, Briefe, Notizbücher~Kunstgeschichte~Anthologien (nicht Lyrik), Region: Frankreich~Deutschland~Schweiz~Vereinigte Staaten von Amerika, USA, Warengruppe: HC/Kunstgeschichte, Fachkategorie: einzelne Künstler, Künstlermonografien, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Scheidegger & Spiess, Verlag: Scheidegger & Spiess, Verlag: Scheidegger & Spiess, Länge: 330, Breite: 225, Höhe: 40, Gewicht: 1982, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783858813756, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 129814768,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **

Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Wie kann man die Jigsaw-Ransomware herunterladen?
Ich kann Ihnen keine Anleitung geben, wie Sie die Jigsaw-Ransomware herunterladen können. Das Herunterladen, Verbreiten oder Nutzen von Ransomware ist illegal und kann schwerwiegende rechtliche Konsequenzen haben. Es ist wichtig, sich vor solchen schädlichen Programmen zu schützen und sicherzustellen, dass Ihre Systeme und Daten regelmäßig gesichert sind. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Deckel 600 Stück für Bagasse Salatboxen Salatschalen G2, recycelbar, umweltfreundlichDeckel für Salatboxen Salatschalen G2 400 ml 600 Stück 600 Deckel Maße in mm: Durchmesser: 170, Höhe 30 umweltfreundlich robust recyclebar Allgemeines Die Deckel für Salatboxen Salatschalen G2 400 ml bieten eine umweltfreundliche und robuste Lösung für die Verpackung von Salaten und anderen Lebensmitteln. Mit insgesamt 600 Deckeln in einem Set sind sie ideal für den Einsatz in Restaurants, Cafés, Catering-Services und anderen gastronomischen Betrieben. Die Deckel sind aus recyclebarem Material hergestellt und tragen somit zur Reduzierung des Abfallaufkommens bei. Durch ihre passgenauen Maße (Durchmesser: 170 mm, Höhe: 30 mm) passen sie perfekt auf die entsprechenden Salatboxen und gewährleisten einen sicheren Verschluss, um die Lebensmittel frisch zu halten und vor Verschüttungen zu schützen. Diese nachhaltigen und praktischen Deckel sind eine ideale Lösung für den verantwortungsbewussten Umgang mit Verpackungsmaterialien und bieten eine zuverlässige Möglichkeit, Salate und andere62,37 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Deckel 600 Stück für Bagasse Salatboxen Salatschalen G3, recycelbar, umweltfreundlichDeckel für Salatboxen Salatschalen G3 750 ml, 600 Stück 600 Deckel Maße in mm: Durchmesser: 225, Höhe 30 umweltfreundlich robust recyclebar Allgemeines Die Deckel für Salatboxen und Salatschalen G3 mit einem Fassungsvermögen von 750 ml sind eine praktische Lösung zum Abdecken von Speisen. In diesem Set sind insgesamt 600 Deckel enthalten. Die Deckel haben einen Durchmesser von 225 mm und eine Höhe von 30 mm, passend für die entsprechenden Salatboxen. Sie bestehen aus umweltfreundlichem Material und sind robust, was ihre Langlebigkeit und Wiederverwendbarkeit fördert. Zusätzlich sind die Deckel recyclebar, was eine umweltbewusste Entsorgung ermöglicht. Mit diesen Deckeln bleibt der Inhalt der Salatboxen sicher verschlossen und kann einfach transportiert werden, was ideal für den Einsatz in Restaurants, Kantinen oder für das Catering ist. Einsatz- und Anwendungsbereiche Verwendung in Bildungseinrichtungen wie Schulen und Kindergärten, um Speisen und Snacks für die Schüler und Kinder61,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Deckel 160 Stück für Bagasse Salatboxen Salatschalen FIX, recycelbar, umweltfreundlichDeckel für Salatboxen Salatschalen FIX 1200 ml, 160 Stück 160 Deckel Maße in mm: Durchmesser: 212, Höhe 37 umweltfreundlich robust recyclebar Allgemeines Die Deckel für Salatboxen Salatschalen FIX 1200 ml sind eine praktische Lösung zum Verschließen von Salatboxen und halten somit den Inhalt frisch und sicher. Mit einer Packung von 160 Deckeln, die jeweils einen Durchmesser von 212 mm und eine Höhe von 37 mm haben, sind sie optimal auf die entsprechenden Salatschalen abgestimmt. Die Deckel sind umweltfreundlich und aus recycelbarem Material hergestellt, was zu einer nachhaltigen Verwendung beiträgt. Ihre robuste Bauweise gewährleistet, dass die Salate sicher verschlossen sind und sich nicht versehentlich öffnen. Durch ihre praktische und zuverlässige Eigenschaften bieten diese Deckel eine ideale Lösung für den Transport und die Aufbewahrung von Salaten in verschiedenen Umgebungen. Einsatz- und Anwendungsbereiche Einsatz in Gastronomiebetrieben wie Restaurants, Cafés und Imbissen57,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Ransomware
-
Meret Oppenheim - Worte nicht in giftige Buchstaben einwickelnMeret Oppenheim - Worte nicht in giftige Buchstaben einwickeln , Meret Oppenheims bekannteste Werke gehören zum Kanon der europäischen Kunst des 20. Jahrhunderts, allen voran die Pelztasse Déjeuner en fourrure, die seit 1936 im MoMA ausgestellt ist. Wie ihre ebenso wichtigen lyrischen Texte und ihre Traumaufzeichnungen ist auch das bislang unveröffentlichte Album Von der Kindheit bis 1943 sowohl eigenständige Ausdrucksform als auch Quelle zum Verständnis ihres Werks. Das visuelle Zentrum dieses umfangreichen Bands bildet das Faksimile des 92-seitigen Albums, in dem die 45-jährige Künstlerin eine von Hand geschriebene, gezeichnete und mit eingeklebten Bildern ergänzte Autobiografie collagiert hat. Darum herum werden über 1000 unveröffentlichte Dokumente aus sieben Jahrzehnten im Originalwortlaut wiedergegeben: die Briefe an die Mutter, den Vater und den Ehemann, die Korrespondenz mit Künstlern wie Max Ernst, Marcel Duchamp, Leonor Fini, Intellektuellen wie André Breton und André Pieyre de Mandiargues und mit Kuratoren wie Franz Meyer, Bice Curiger oder Jean-Christophe Ammann. Diese Dokumente, bislang unter Verschluss, geben einen aussergewöhnlich persönlichen Einblick in Oppenheims Leben und Schaffen. Die Neuausgabe ist um rund fünfzig neu aufgefundene Briefe Erich Alfons Oppenheims an seine Tochter sowie eine bisher unveröffentlichte Traumaufzeichnung Meret Oppenheims erweitert. Die erste Ausgabe wurde als eines der Schönsten Schweizer Bücher 2013 ausgezeichnet und erhielt im Wettbewerb Schönste Bücher aus aller Welt 2014 die 'Goldenen Letter', die höchsten Auszeichnung des Wettbewerbs. , Stößelstangen > Ventile & Ventilsteuerungsteile , Erscheinungsjahr: 20150611, Produktform: Kartoniert, Redaktion: Wenger, Lisa~Corgnati, Martina, Edition: ENL, Seitenzahl/Blattzahl: 476, Abbildungen: 161 farbige Abbildungen, Keyword: Selbstzeugnisse; Kunst, surrealistische; Oppenheim, Meret; Erinnerungen; Autobiografie; Surrealismus; Kunst, Schweizer; Kunst, Fachschema: Deutschland~Frankreich~Künstler - Künstlerin~Kunstgeschichte~Schweiz / Kunst, Architektur, Museen, Design~Tagebuch~Amerika (USA)~USA~Vereinigte Staaten von Amerika~Schweiz, Fachkategorie: Memoiren, Berichte/Erinnerungen~Tagebücher, Briefe, Notizbücher~Kunstgeschichte~Anthologien (nicht Lyrik), Region: Frankreich~Deutschland~Schweiz~Vereinigte Staaten von Amerika, USA, Warengruppe: HC/Kunstgeschichte, Fachkategorie: einzelne Künstler, Künstlermonografien, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Scheidegger & Spiess, Verlag: Scheidegger & Spiess, Verlag: Scheidegger & Spiess, Länge: 330, Breite: 225, Höhe: 40, Gewicht: 1982, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783858813756, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 129814768,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mathematik praktisch: PränumerikMathematik praktisch: Pränumerik , Im praktischen DIN A5-Format bietet Ihnen dieses Buch umfassende Hinweise zur Unterrichtsgestaltung und zu Lernaktivitäten. Im Fokus stehen die zentralen Themengebiete der Pränumerik: Merkmale von Gegenständen, Vergleich von Gegenständen und Mengen, Gruppen- sowie Reihenbildung. Die vorgestellten Lernaktivitäten beziehen sich dabei auf die ganzkörperlich-somatische, die konkret-handelnde, die bildliche sowie die symbolische Lernebene. Diese breit gefächerte Ausrichtung ermöglicht Schülern vielfältige Zugänge zum Thema und wird damit ihren unterschiedlichen Lernvoraussetzungen gerecht. Dank eines perforierten Rands können alle Seiten des Buchs leicht herausgetrennt und so als praktische Kartei genutzt werden. Auf der beiliegenden CD finden Sie eine umfassende Sammlung an Arbeitsblättern sowie Fotos passend zu den Unterrichtsideen. , Zündkabel & Zündkabelstecker > Elektrik & Zündungen31,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Wie kann man die Jigsaw-Ransomware herunterladen?
Ich kann Ihnen keine Anleitung geben, wie Sie die Jigsaw-Ransomware herunterladen können. Das Herunterladen, Verbreiten oder Nutzen von Ransomware ist illegal und kann schwerwiegende rechtliche Konsequenzen haben. Es ist wichtig, sich vor solchen schädlichen Programmen zu schützen und sicherzustellen, dass Ihre Systeme und Daten regelmäßig gesichert sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.